仅在需要时解锁。
生物识别解锁可以保护对现有保险库会话的访问,而 Ciphiron's 的锁定控制则决定了当应用离开前台或屏幕关闭时,已解锁的会话会多快被丢弃。
Ciphiron 以本地加密保险库、短时解锁会话、由用户控制的恢复功能为核心,并通过各种保护措施减少敏感数据处于暴露状态的时间。
网站不需要你的主凭据或可读的保险库内容。Ciphiron' 的核心保险库设计为无需 Ciphiron 云账户即可使用。
 CIPHIRON.COM无法访问保险库
此网站可以介绍产品并发布更新,而无需接收您保险库中的可读内容。
加密很重要,但会话锁定、剪贴板暴露、恢复准备、身份验证,以及导入后如何处理敏感文件同样重要。
生物识别解锁可以保护对现有保险库会话的访问,而 Ciphiron's 的锁定控制则决定了当应用离开前台或屏幕关闭时,已解锁的会话会多快被丢弃。
敏感的剪贴板条目可以在可配置的超时后清除,避免复制的密钥无限期留存。
限时暴露Ciphiron 可以保留加密的设备本地安全历史记录,用户也可以关闭后续记录并将其清除。
设备本地身份验证器密钥与受保护的登录记录一同保存,验证码在设备上计算。
无需 TOTP 服务器当受支持的登录表单需要凭据时,Android 自动填充可以请求 Ciphiron,从而将保险库访问保持在应用'的受保护流程内。
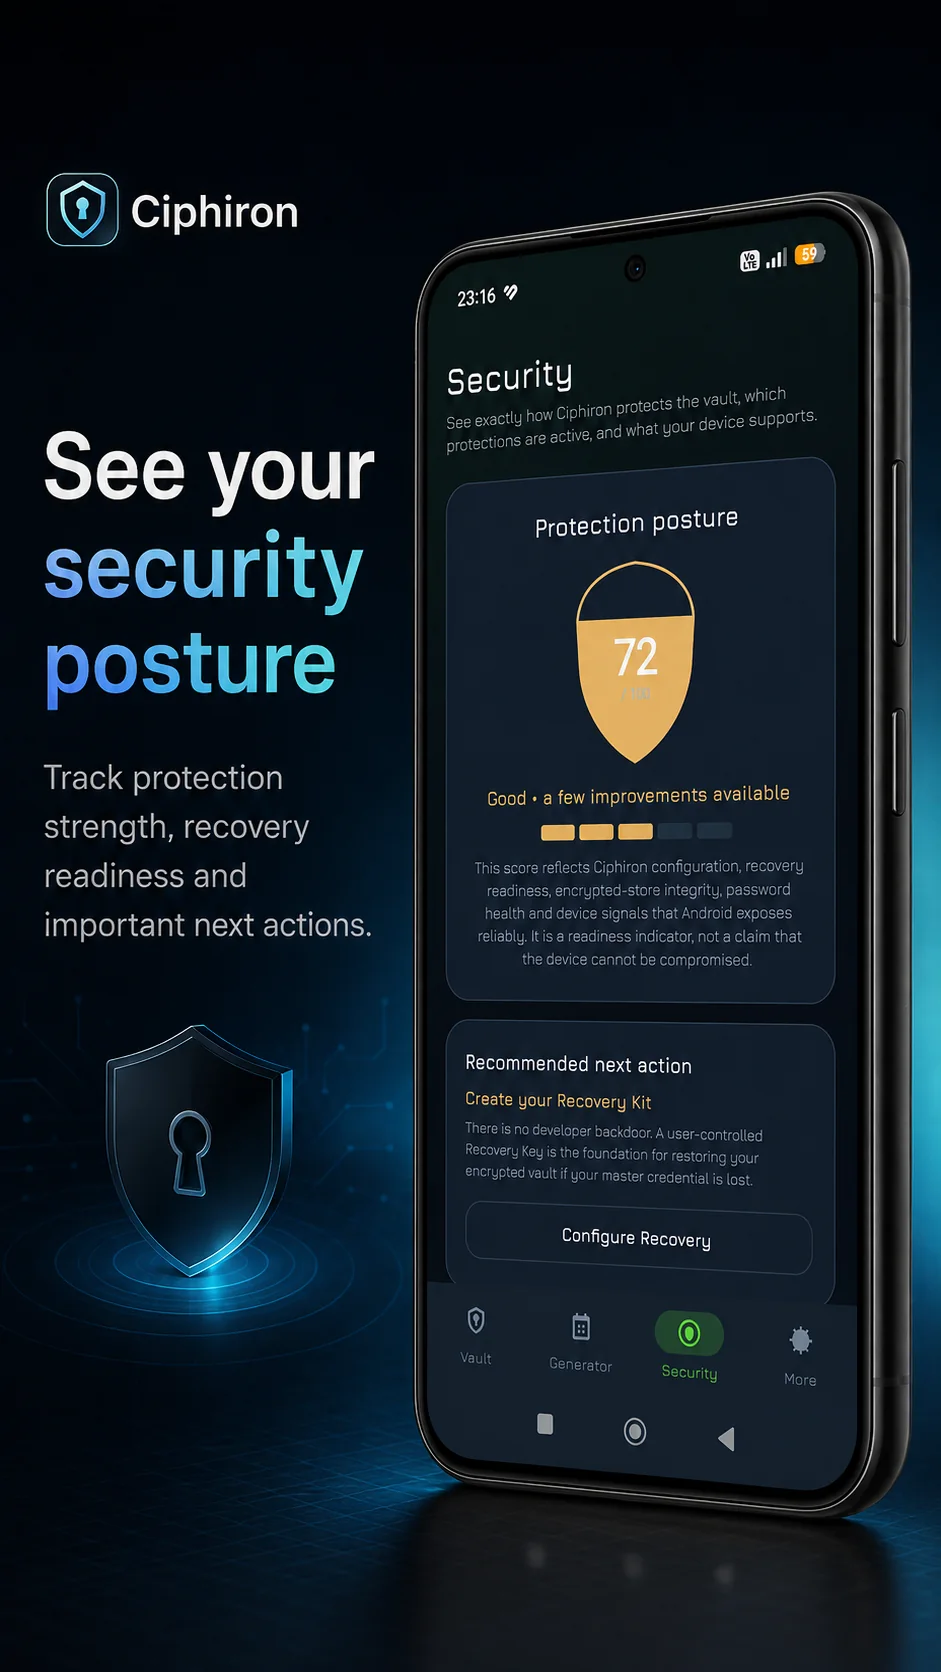
ANDROID AUTOFILL“安全”区域汇总了保护强度、恢复准备情况和重要的后续操作。安全评分用于指示准备程度,并不保证设备不会遭到入侵。
了解安全限制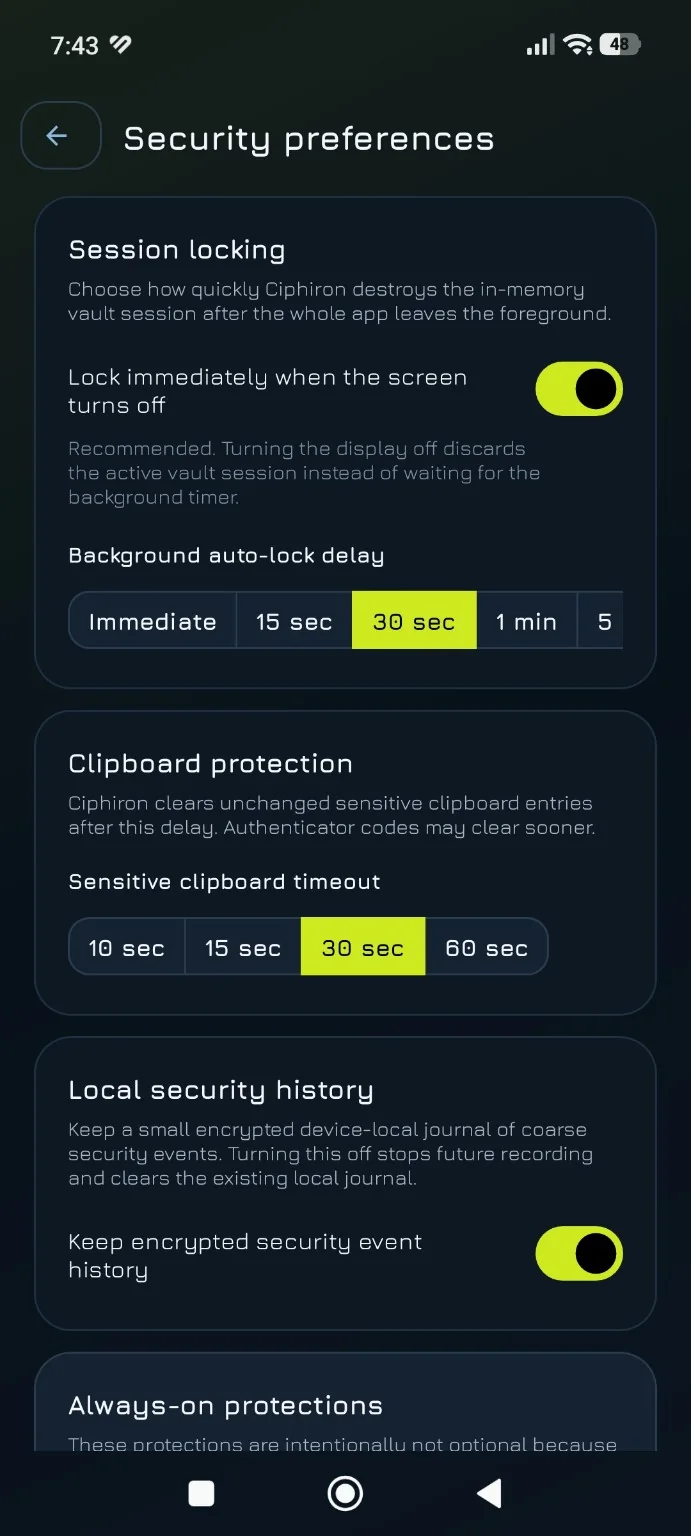
Ciphiron 会直接呈现切实影响已解锁保险库会话的控制项,而不是将它们隐藏在通用预设之后。
选择应用离开前台后,内存中的已解锁会话多久被丢弃。
控制未发生变化的敏感剪贴板内容可继续保留多长时间。
保留经过粗略加密的事件记录以便了解情况,或停用并清除该历史记录。
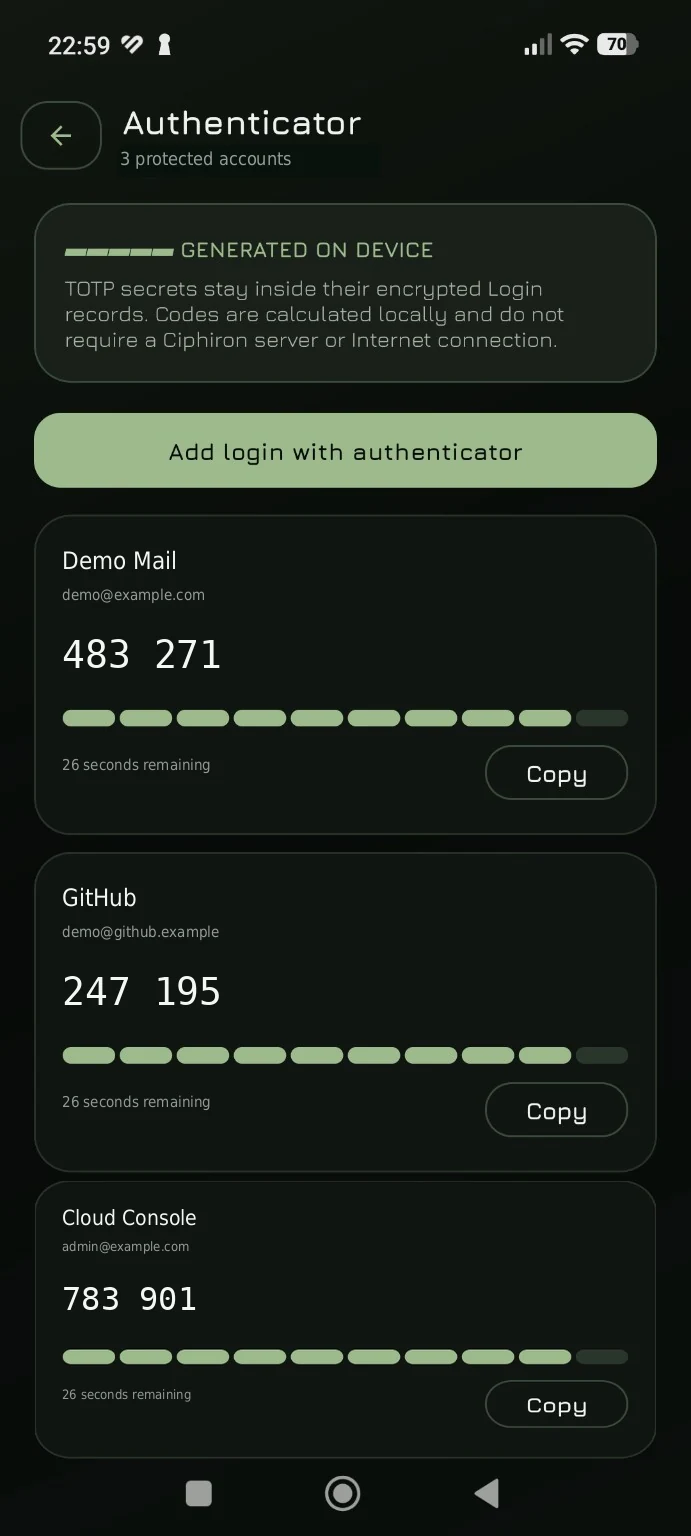
身份验证器密钥与 Ciphiron 中受保护的登录记录一同保存。验证码在设备上计算,无需 Ciphiron 服务器或互联网连接。
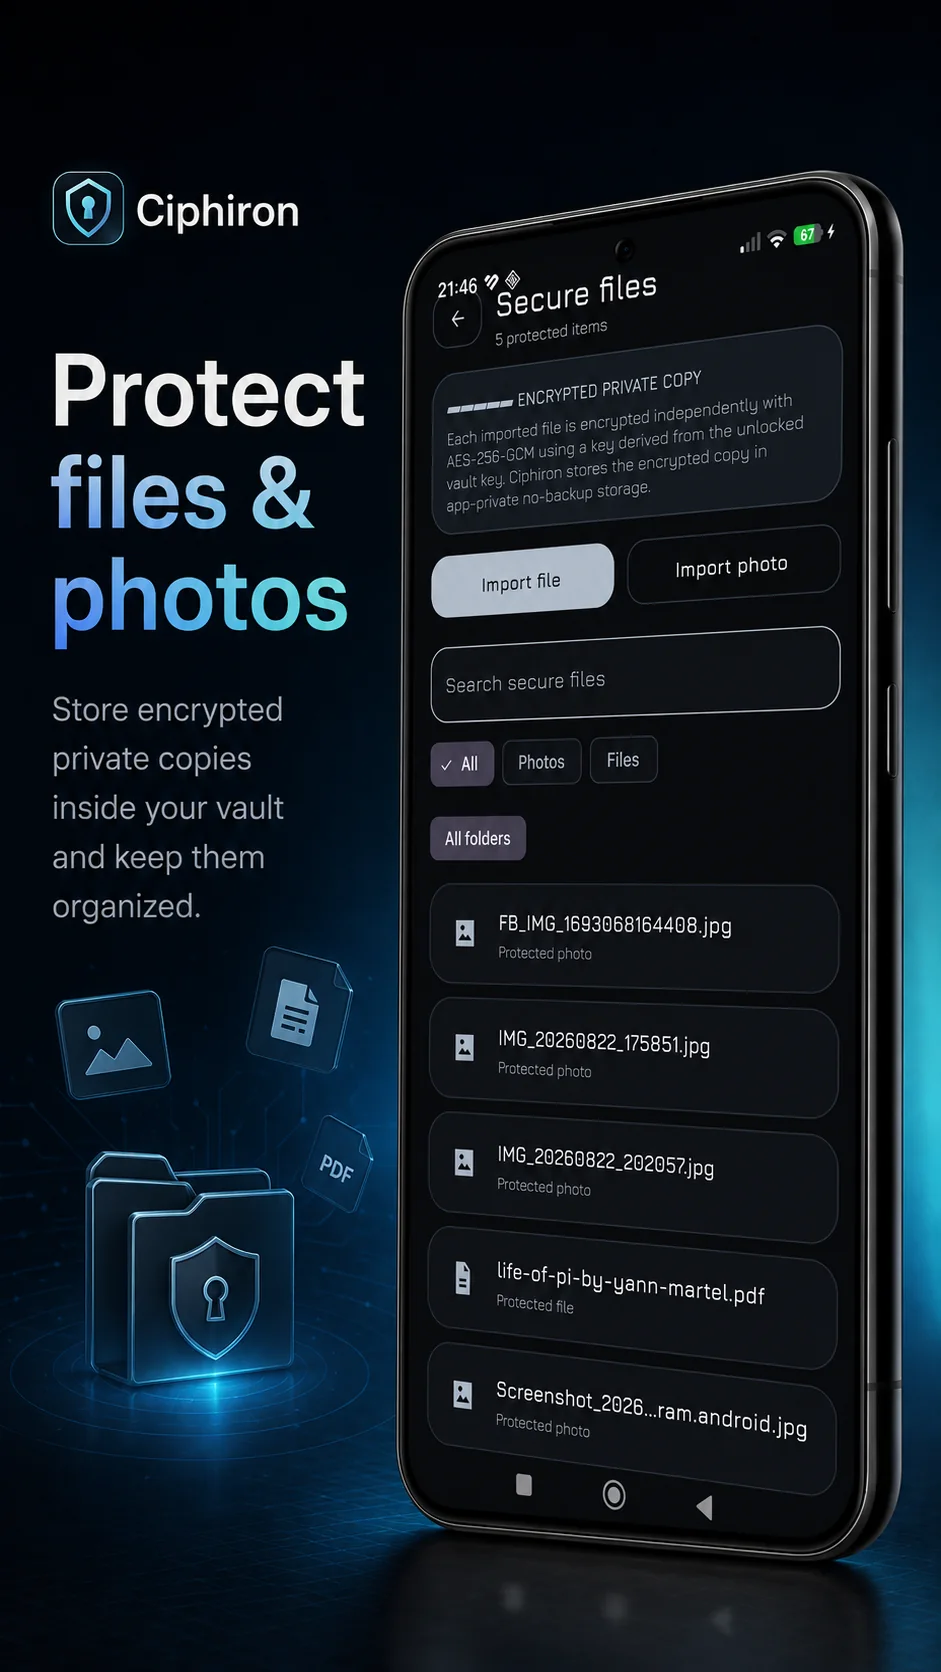
Ciphiron's 安全文件区域会在应用私有存储中创建受保护的副本。每个导入的文件都会使用 AES-256-GCM 分别加密,密钥由解锁后的保险库密钥派生。
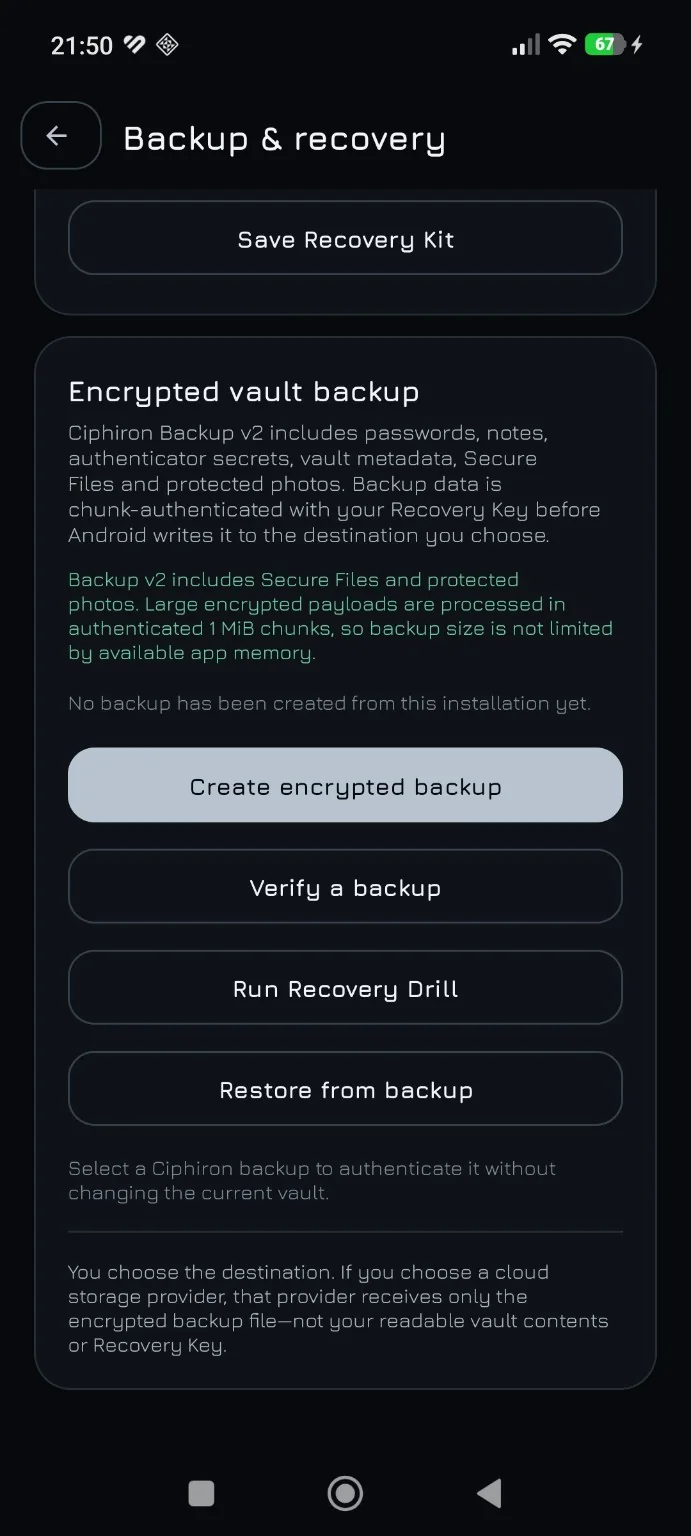
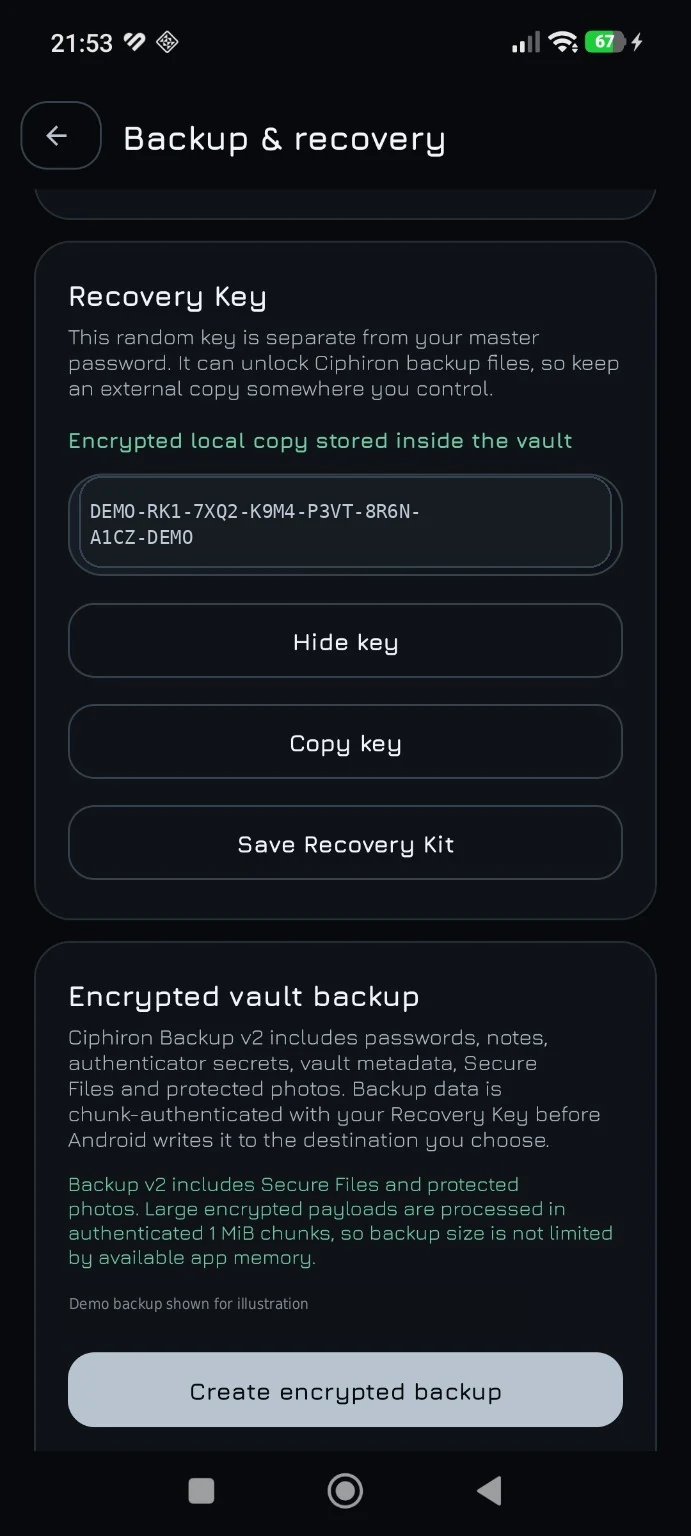
只有在设备丢失、更换或损坏时能够恢复,安全保险库才真正有用。Ciphiron 使用用户控制的恢复密钥作为加密保险库恢复的基础。
将加密的保险库备份创建到你选择的目标位置。
在真正需要依赖备份之前,先对其进行身份验证。
进行恢复演练,以便在紧急情况发生前熟悉流程。
没有由开发者持有的恢复后门来替代你的恢复密钥。如果你选择云存储作为目标位置,云服务提供商收到的是加密的备份文件,而不是可读取的保险库副本。
Ciphiron 旨在保护静态存储中的敏感数据,减少意外泄露,并让对已解锁保管库的访问保持短暂且有意为之。但在保管库解锁期间,如果设备已经完全遭到入侵,它无法保证信息保密。
恶意软件、Root 级别的入侵或敌对的操作环境,都可能削弱任何应用可用的防护措施。
在你主动使用已解锁的保管库时,数据必然会对 Ciphiron 可用;锁定策略可以缩短这一时间窗口。
由用户控制的恢复模式意味着,妥善保管恢复密钥和经过验证的备份确实非常重要。
Ciphiron.com 是文档和产品基础设施所在之处,并不是存储你的可读保管库的地方。