Chỉ mở khóa khi cần.
Mở khóa bằng sinh trắc học có thể bảo vệ quyền truy cập vào một phiên kho hiện có, trong khi các chế độ khóa của Ciphiron's quyết định tốc độ loại bỏ phiên đã mở khóa khi ứng dụng rời nền hoặc màn hình tắt.
Ciphiron được xây dựng xoay quanh một kho lưu trữ cục bộ được mã hóa, các phiên mở khóa có thời hạn ngắn, tính năng khôi phục do người dùng kiểm soát và các biện pháp bảo vệ giúp giảm thời gian dữ liệu nhạy cảm bị lộ.
Trang web không cần thông tin xác thực chính hoặc nội dung kho lưu trữ ở dạng có thể đọc được của bạn. Kho lưu trữ cốt lõi của Ciphiron's được thiết kế để hoạt động mà không cần tài khoản đám mây Ciphiron.
 CIPHIRON.COMKhông truy cập kho
Trang web này có thể giới thiệu sản phẩm và đăng thông tin cập nhật mà không nhận được nội dung kho ở dạng có thể đọc.
Mã hóa rất quan trọng, nhưng khóa phiên, nguy cơ lộ dữ liệu qua bộ nhớ tạm, chuẩn bị khôi phục, xác thực và cách xử lý các tệp nhạy cảm sau khi nhập cũng quan trọng không kém.
Mở khóa bằng sinh trắc học có thể bảo vệ quyền truy cập vào một phiên kho hiện có, trong khi các chế độ khóa của Ciphiron's quyết định tốc độ loại bỏ phiên đã mở khóa khi ứng dụng rời nền hoặc màn hình tắt.
Các mục nhạy cảm trong bộ nhớ tạm có thể được xóa sau khoảng thời gian chờ tùy chỉnh để bí mật đã sao chép không bị lưu lại vô thời hạn.
LỘ DỮ LIỆU CÓ GIỚI HẠN THỜI GIANCiphiron có thể lưu lịch sử bảo mật được mã hóa trên thiết bị, và người dùng có thể tắt ghi lại trong tương lai cũng như xóa lịch sử này.
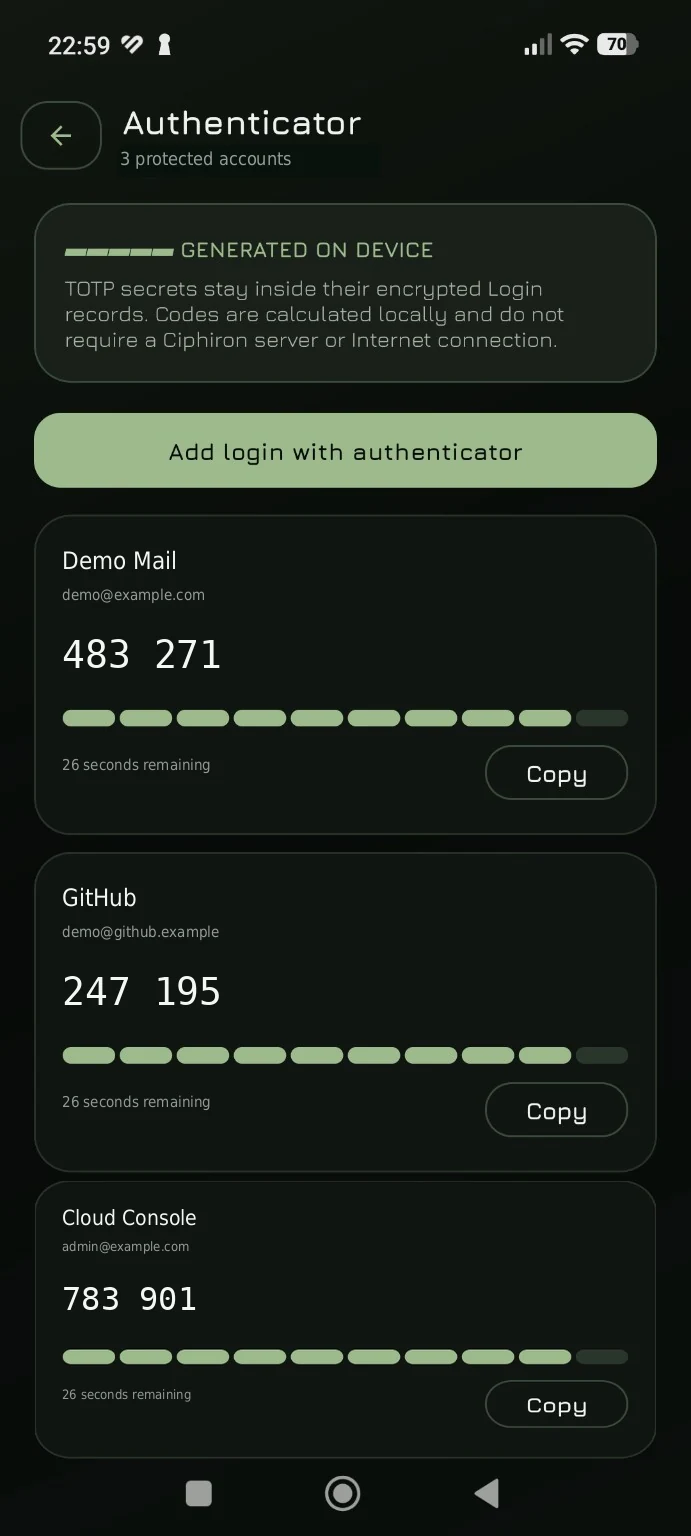
LƯU TRÊN THIẾT BỊCác bí mật của trình xác thực được lưu cùng bản ghi đăng nhập được bảo vệ, còn mã được tính toán trên thiết bị.
KHÔNG CẦN MÁY CHỦ TOTPTính năng Tự động điền của Android có thể yêu cầu Ciphiron khi biểu mẫu đăng nhập được hỗ trợ cần thông tin xác thực, giữ quyền truy cập kho trong luồng được bảo vệ của ứng dụng'.
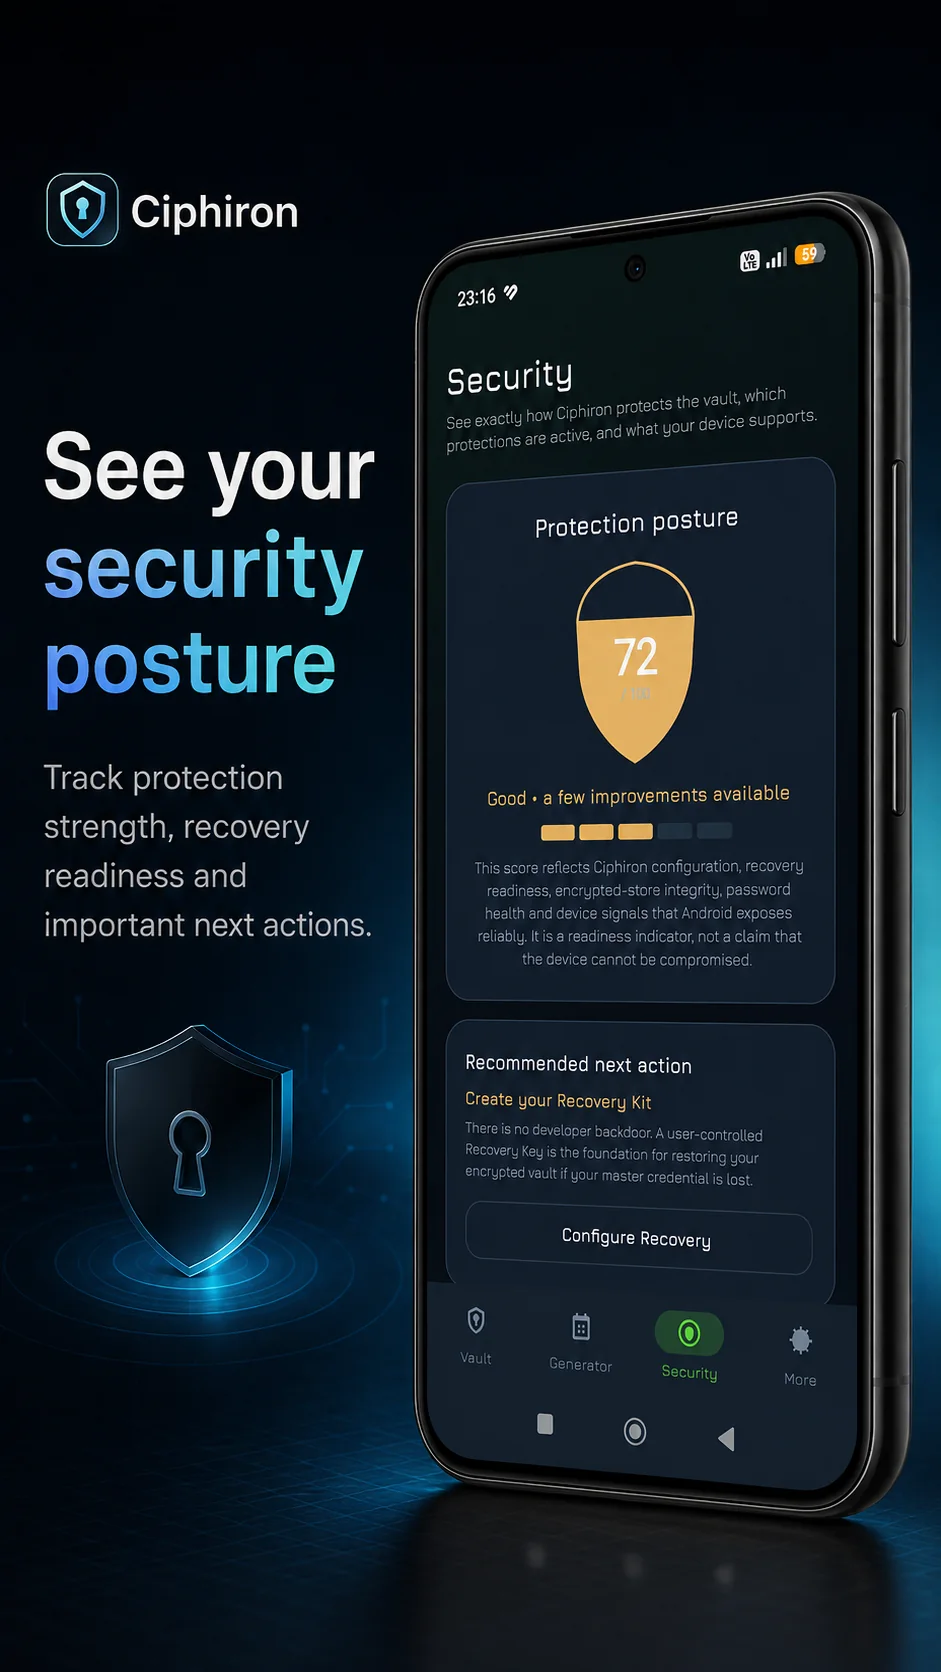
ANDROID AUTOFILLKhu vực Bảo mật tập hợp mức độ bảo vệ, khả năng sẵn sàng khôi phục và các việc quan trọng cần làm tiếp theo. Điểm số là chỉ báo về mức độ sẵn sàng, không phải lời hứa rằng thiết bị không thể bị xâm phạm.
Đọc về các giới hạn bảo mật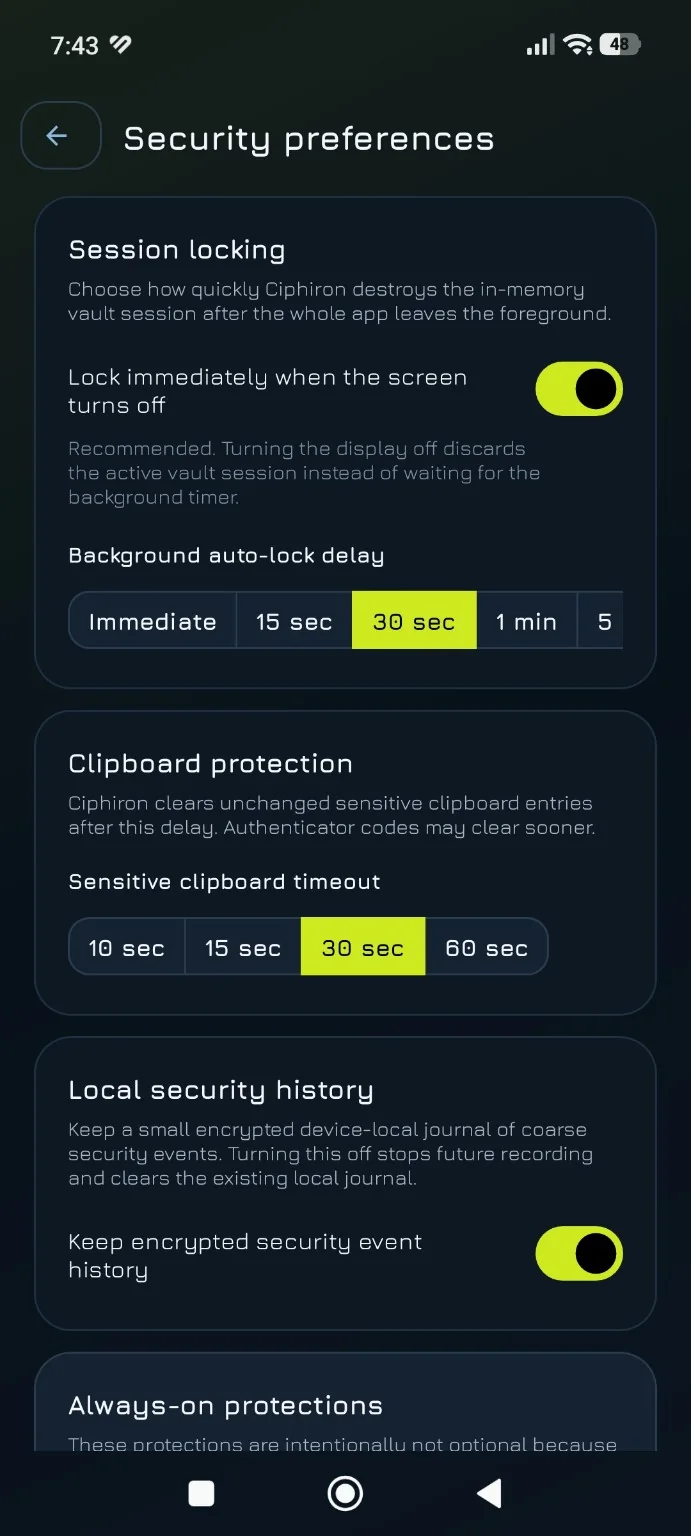
Ciphiron hiển thị các tùy chọn ảnh hưởng đáng kể đến một phiên kho đã mở khóa, thay vì chôn chúng sau các thiết lập sẵn chung chung.
Chọn thời gian phiên đã mở khóa trong bộ nhớ sẽ bị xóa sau khi ứng dụng rời khỏi nền trước.
Kiểm soát thời gian nội dung nhạy cảm trong khay nhớ tạm không thay đổi được phép tiếp tục khả dụng.
Giữ lại các sự kiện mã hóa ở mức khái quát để theo dõi, hoặc tắt và xóa lịch sử đó.
Bí mật của trình xác thực vẫn được lưu cùng các bản ghi đăng nhập được bảo vệ trong Ciphiron. Mã được tính toán trên thiết bị và không cần máy chủ Ciphiron hay kết nối Internet.
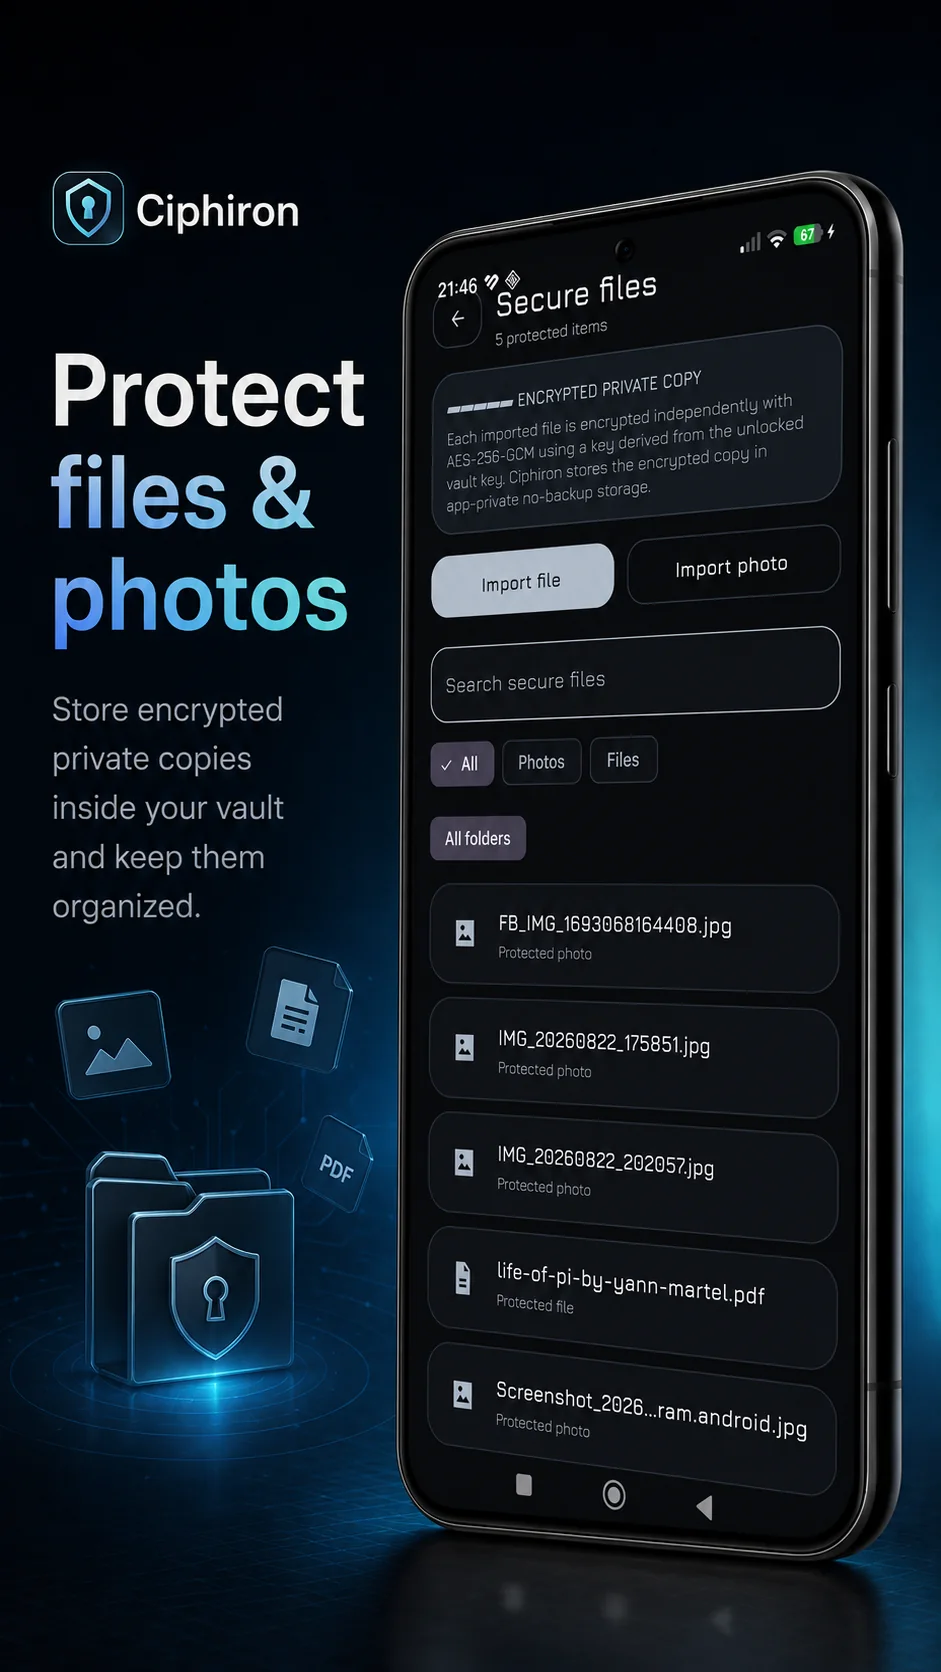
Khu vực Tệp bảo mật của Ciphiron's tạo các bản sao được bảo vệ trong bộ nhớ riêng của ứng dụng. Mỗi tệp được nhập đều được mã hóa độc lập bằng AES-256-GCM với khóa được tạo từ khóa két an toàn đã mở khóa.
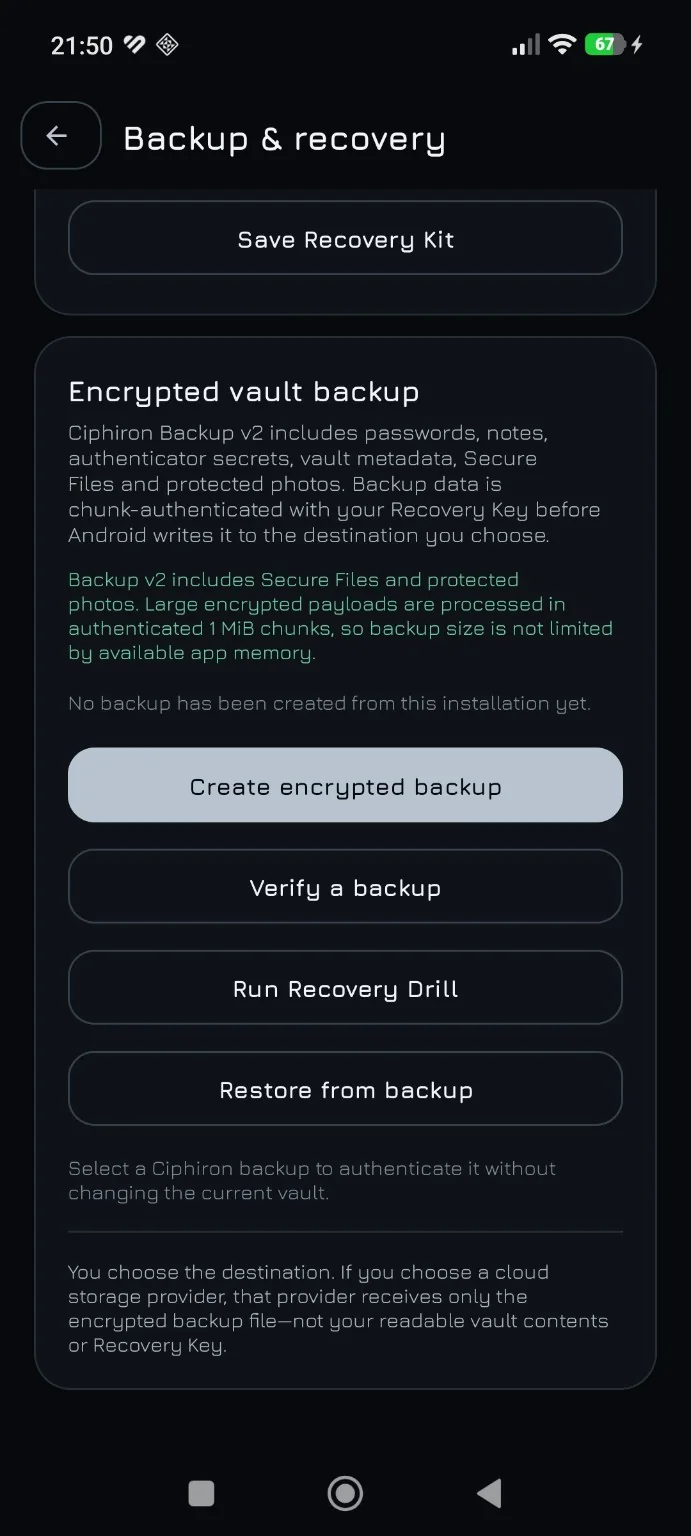
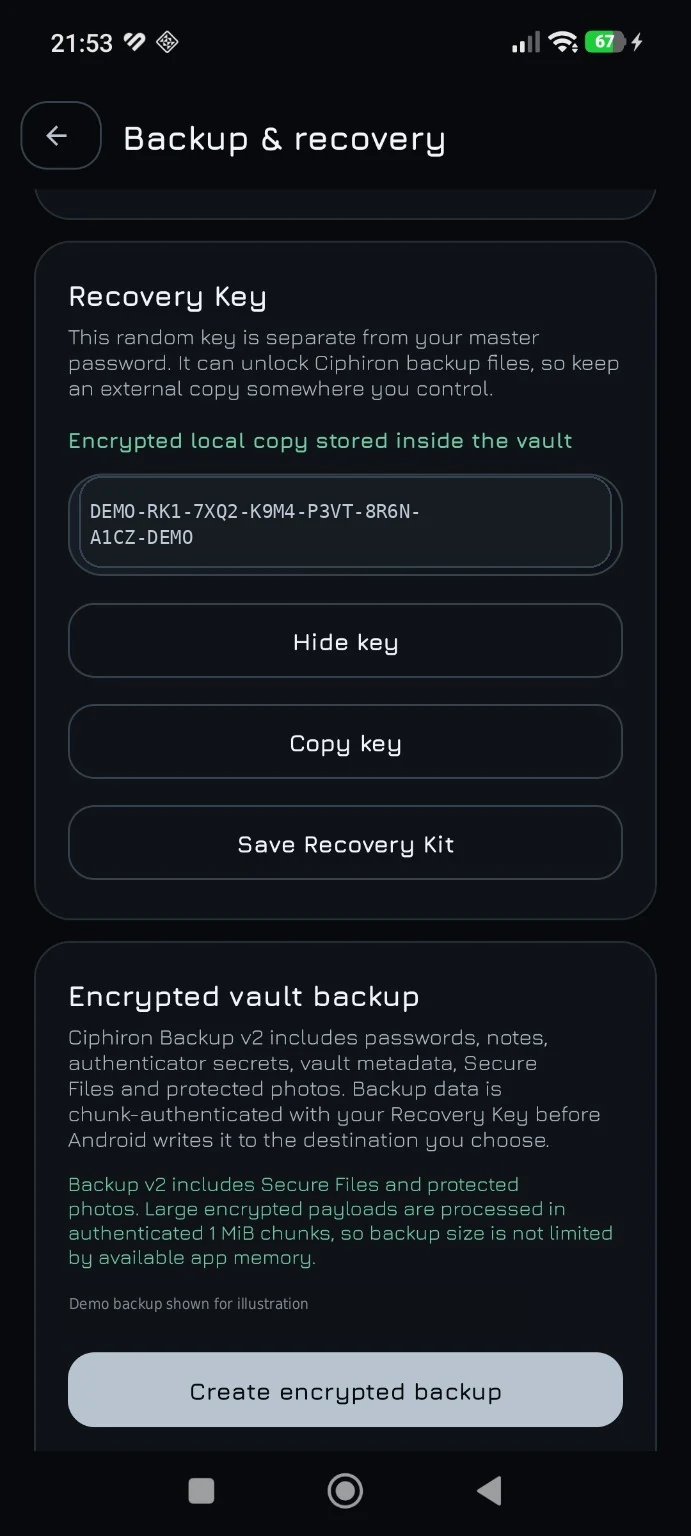
Một két an toàn chỉ hữu ích khi bạn có thể khôi phục nó lúc thiết bị bị mất, được thay thế hoặc hư hỏng. Ciphiron sử dụng Khóa khôi phục do người dùng kiểm soát làm nền tảng để khôi phục két an toàn đã mã hóa.
Tạo bản sao lưu két an toàn đã mã hóa tại nơi lưu trữ do bạn chọn.
Xác thực bản sao lưu trước khi bạn thực sự cần dựa vào bản sao đó.
Thực hiện bài thực hành khôi phục để quy trình trở nên quen thuộc trước khi có sự cố.
Không có cửa hậu khôi phục do nhà phát triển nắm giữ nhằm thay thế Khóa khôi phục của bạn. Nếu chọn nơi lưu trữ đám mây, nhà cung cấp đó sẽ nhận tệp sao lưu đã mã hóa—không phải bản sao két an toàn có thể đọc được.
Ciphiron được thiết kế để bảo vệ dữ liệu nhạy cảm khi không sử dụng, giảm nguy cơ lộ dữ liệu ngoài ý muốn và khiến việc truy cập vào kho đã mở khóa diễn ra trong thời gian ngắn, có chủ đích. Ứng dụng không thể đảm bảo tính bí mật trên một thiết bị đã bị xâm nhập hoàn toàn khi kho đang mở khóa.
Mã độc, việc chiếm quyền root hoặc môi trường hệ điều hành không đáng tin cậy có thể làm suy yếu các biện pháp bảo vệ mà bất kỳ ứng dụng nào cũng có thể cung cấp.
Dữ liệu tất yếu trở nên khả dụng cho Ciphiron khi bạn đang chủ động sử dụng kho đã mở khóa; các chính sách khóa giúp rút ngắn khoảng thời gian này.
Mô hình khôi phục do người dùng kiểm soát đồng nghĩa với việc bảo vệ an toàn Khóa khôi phục và các bản sao lưu đã xác minh là thực sự quan trọng.
Ciphiron.com là tài liệu hướng dẫn và hạ tầng sản phẩm. Đây không phải nơi lưu trữ kho dữ liệu có thể đọc của bạn.
Riêng tư ngay từ thiết kếKhám phá Ciphiron trên Android ngay hôm nay. Phiên bản iOS dự kiến sẽ ra mắt sau.