必要なときだけロックを解除します。
生体認証によるロック解除は既存の保管庫セッションへのアクセスを保護します。一方、Ciphiron'のロック設定により、アプリが前面から離れたときや画面がオフになったときに、ロック解除済みのセッションをどれだけ早く破棄するかが決まります。
Ciphironは、ローカル暗号化ボルト、短時間で期限切れになるロック解除セッション、ユーザーが管理する復元機能、機密データが無防備な状態に置かれる時間を短縮する保護機能を中心に構築されています。
ウェブサイトがマスター認証情報や読み取り可能なボルトの内容を必要とすることはありません。Ciphiron'のコアボルトは、Ciphironのクラウドアカウントなしで動作するよう設計されています。
 CIPHIRON.COM保管庫へのアクセスなし
このサイトは、読み取り可能な保管庫の内容を受け取ることなく、製品の説明や最新情報の公開を行えます。
暗号化は重要ですが、セッションのロック、クリップボードへの露出、復旧の準備、認証、インポート後の機密ファイルの取り扱いも重要です。
生体認証によるロック解除は既存の保管庫セッションへのアクセスを保護します。一方、Ciphiron'のロック設定により、アプリが前面から離れたときや画面がオフになったときに、ロック解除済みのセッションをどれだけ早く破棄するかが決まります。
機密性の高いクリップボードの項目は、設定した時間が経過すると消去できるため、コピーした秘密情報がいつまでも残ることはありません。
時間制限付きの露出Ciphironは暗号化された端末内限定のセキュリティ履歴を保存できます。ユーザーは今後の記録をオフにし、履歴を消去することもできます。
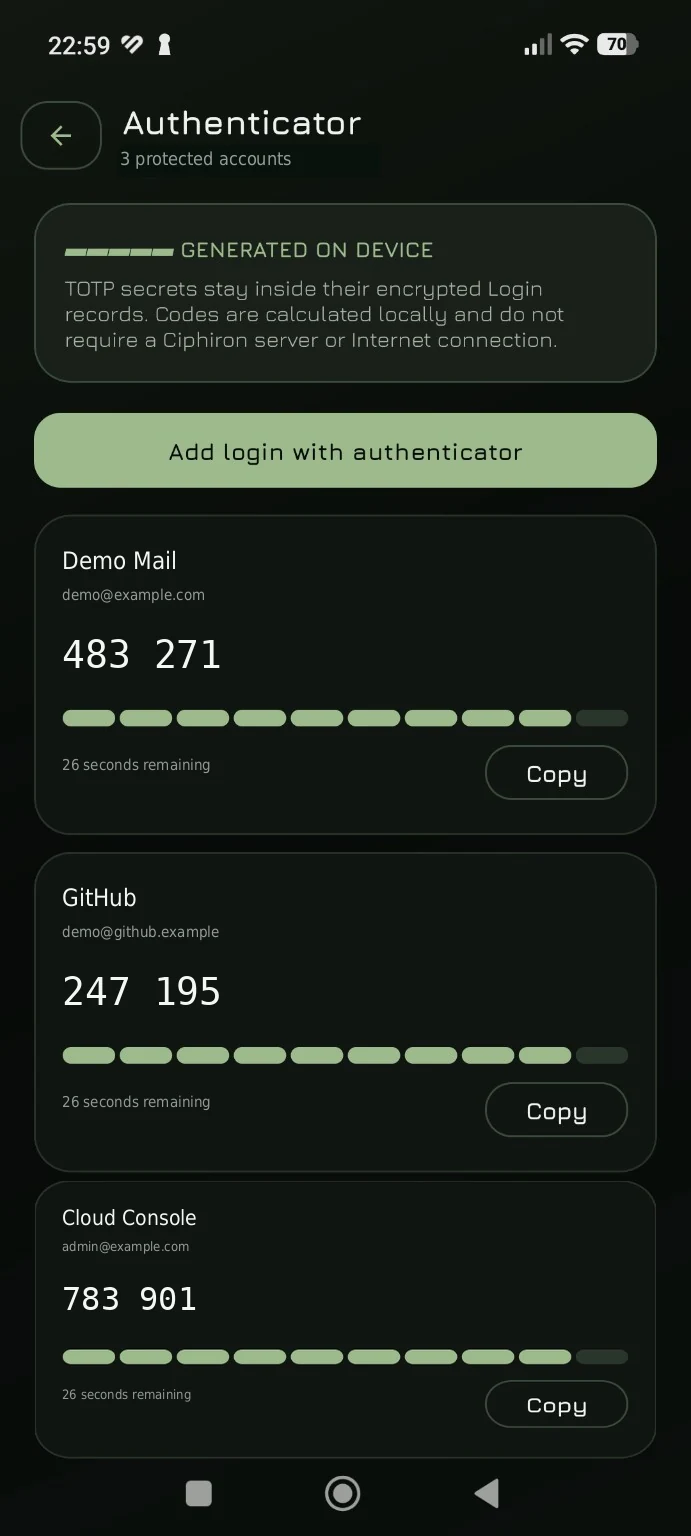
端末内限定認証シークレットは保護されたログイン情報とともに保持され、コードは端末上で計算されます。
TOTPサーバー不要対応するログインフォームで認証情報が必要になると、Android の自動入力機能から Ciphiron にリクエストできます。これにより、アプリ'の保護されたフロー内で保管庫へのアクセスが維持されます。
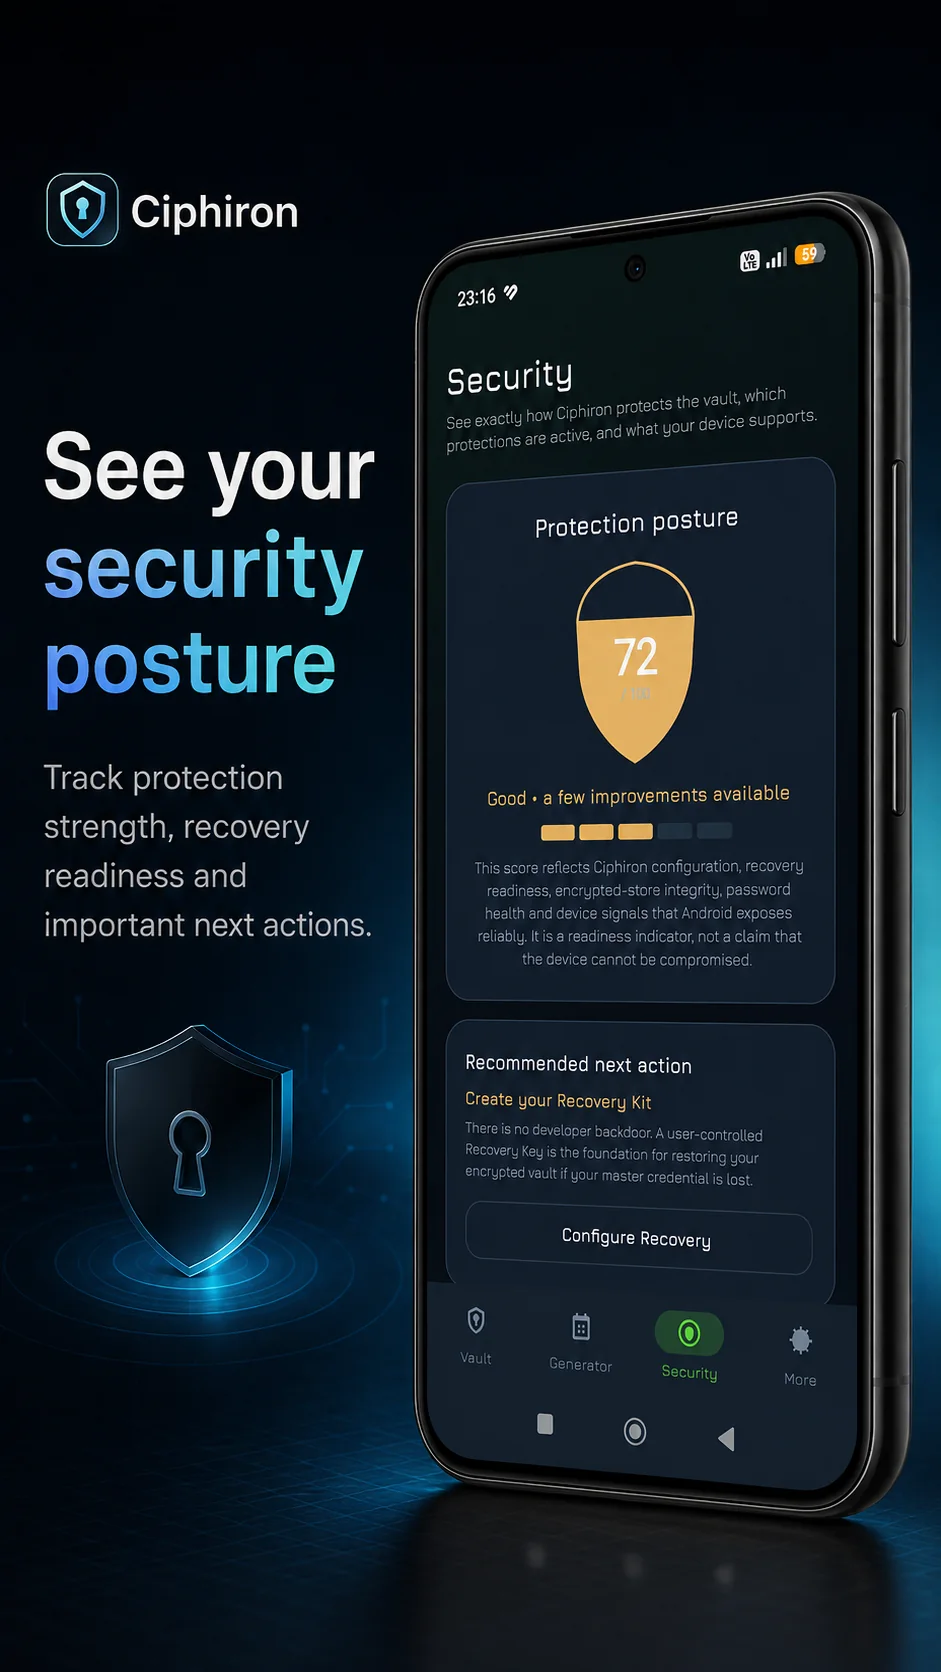
ANDROID AUTOFILLセキュリティエリアでは、保護強度、復旧への備え、重要な次のアクションをまとめて確認できます。スコアは準備状況の指標であり、デバイスが侵害されないことを保証するものではありません。
セキュリティの限界を読む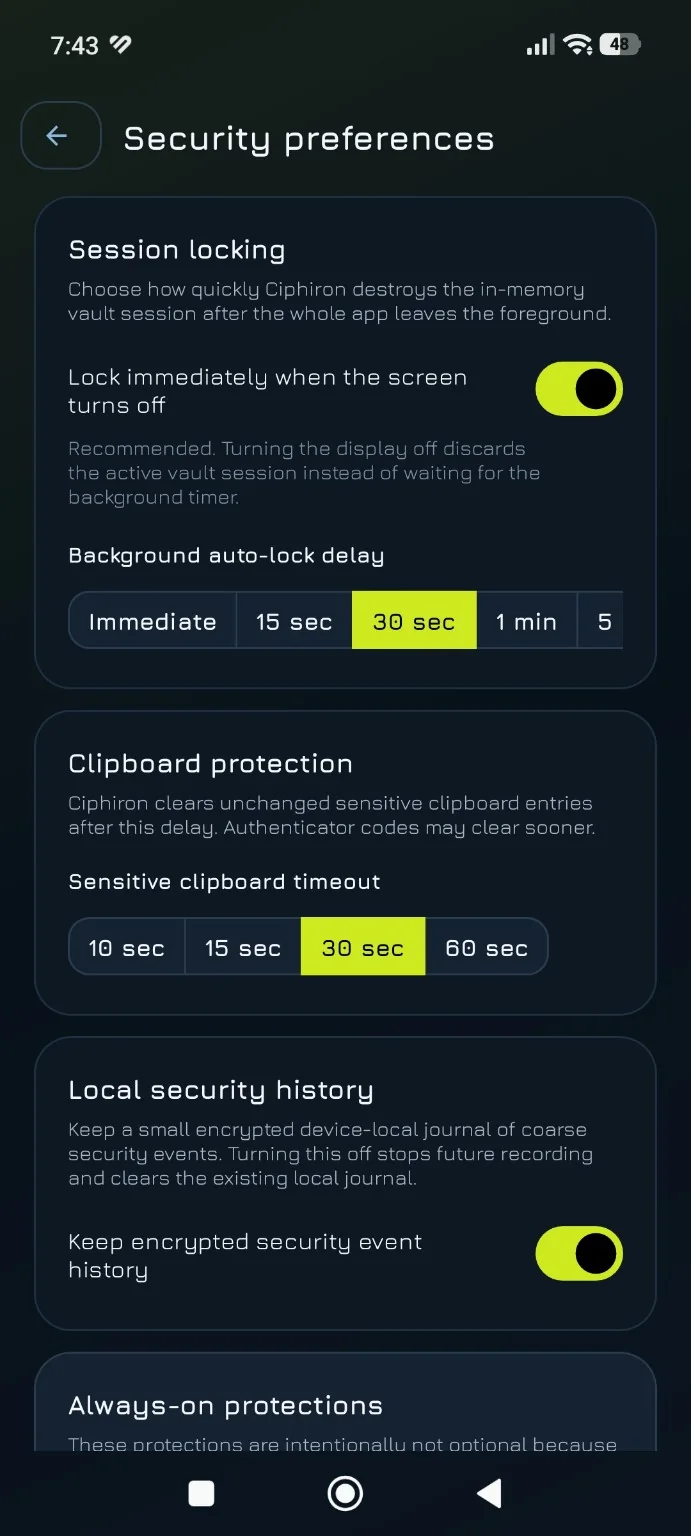
Ciphiron は、一般的なプリセットの背後に隠すのではなく、ロック解除された保管庫セッションに実質的な影響を与える設定を表示します。
アプリがフォアグラウンドを離れた後、メモリ上のロック解除済みセッションを破棄するまでの時間を選択します。
変更されていない機密性の高いクリップボードの内容を利用可能な状態にしておく時間を設定します。
概要レベルの暗号化イベントを保持して状況を把握するか、無効にして履歴を消去します。
認証アプリの秘密情報は、Ciphiron で保護されたログインレコードとともに保持されます。コードはデバイス上で計算され、Ciphiron のサーバーやインターネット接続を必要としません。
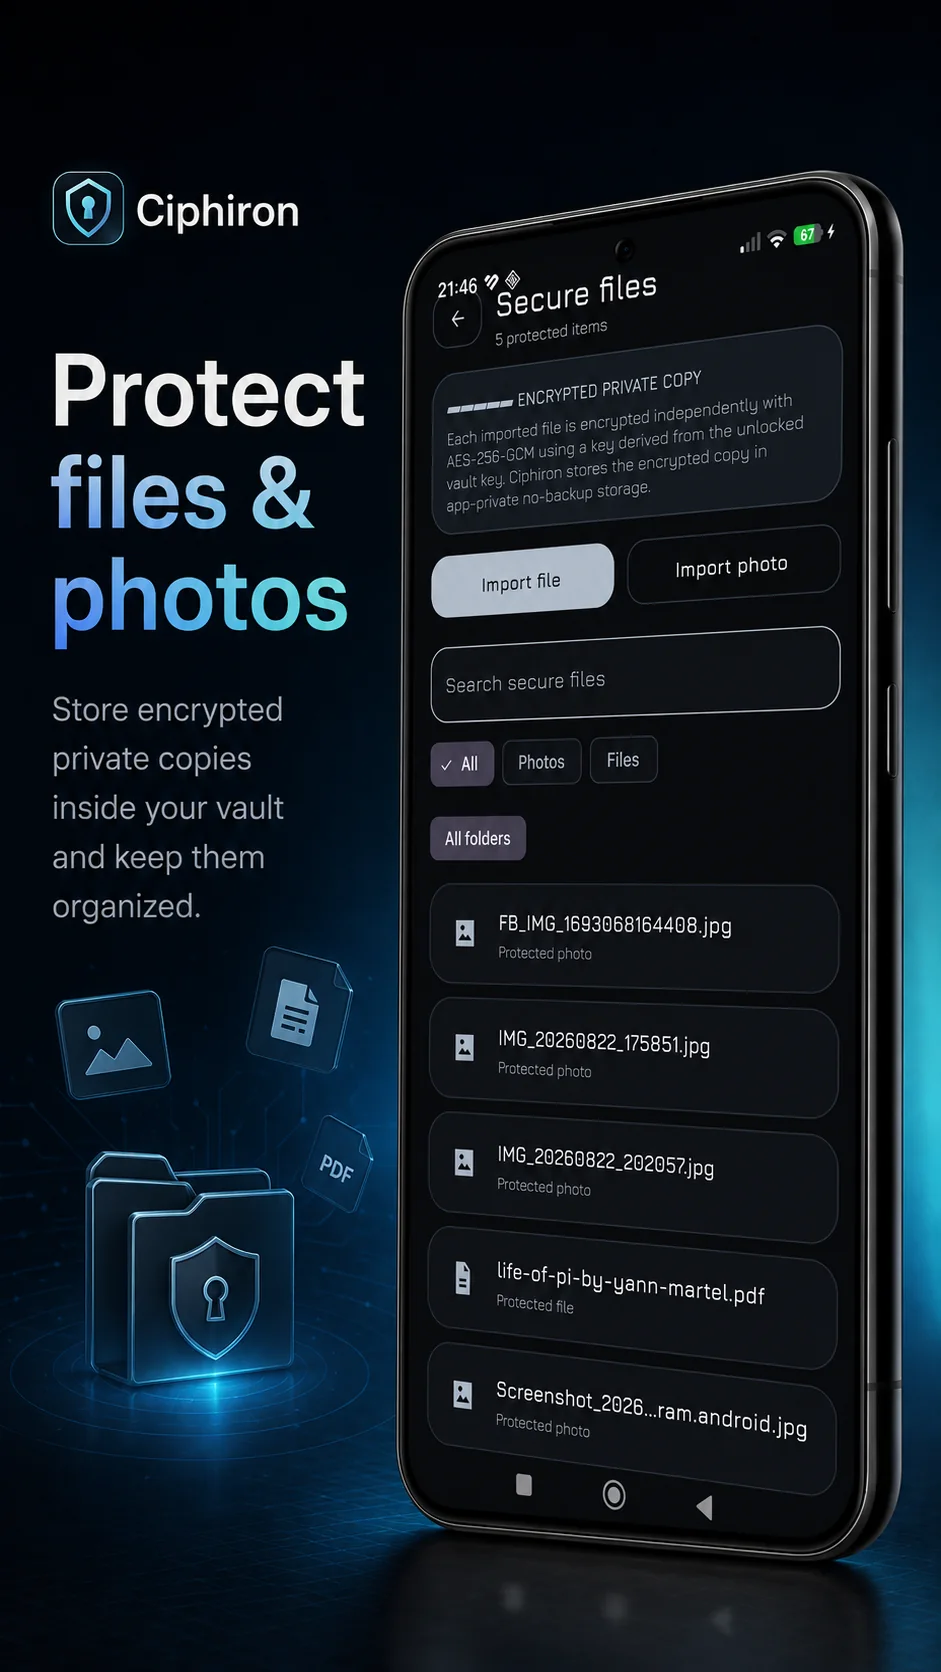
Ciphiron'のセキュアファイル領域では、アプリ専用ストレージ内に保護されたコピーを作成します。インポートした各ファイルは、ロック解除された保管庫キーから派生したキーを使用し、AES-256-GCMで個別に暗号化されます。
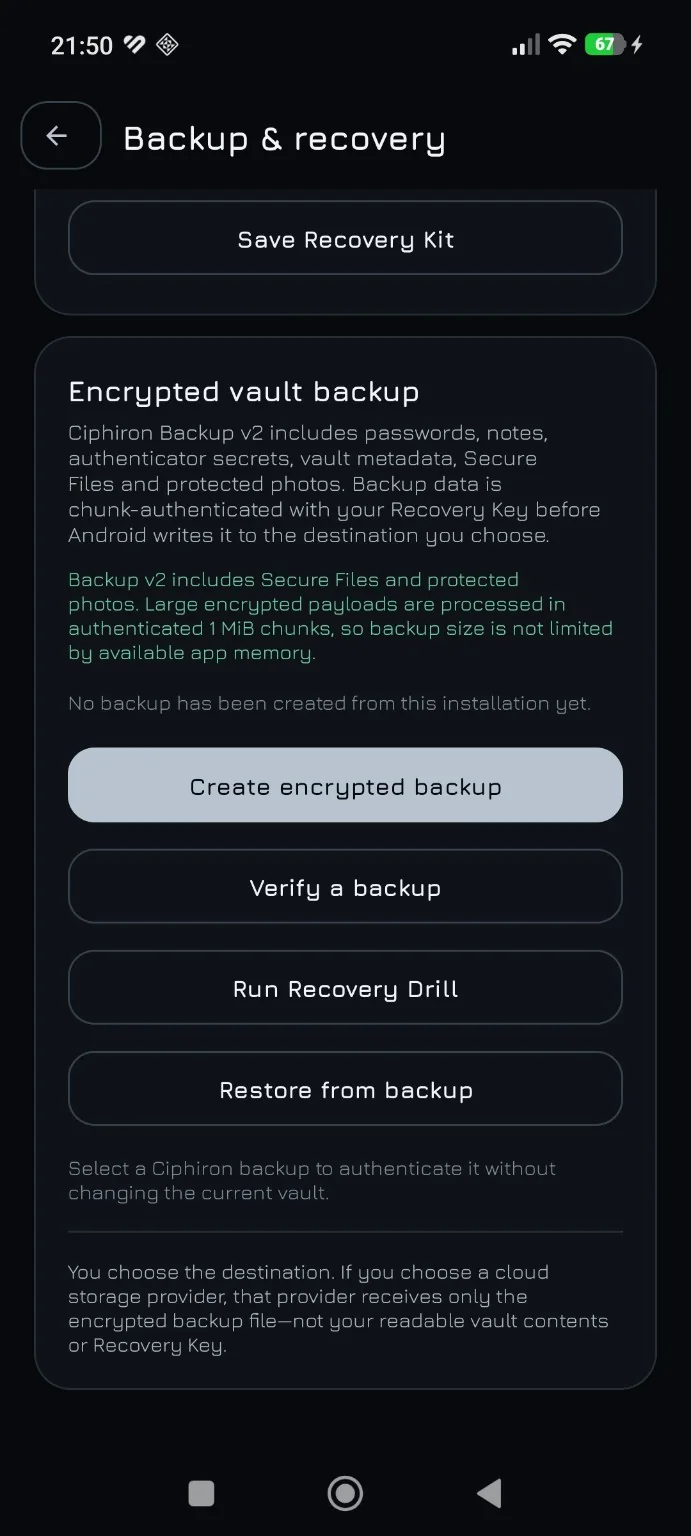
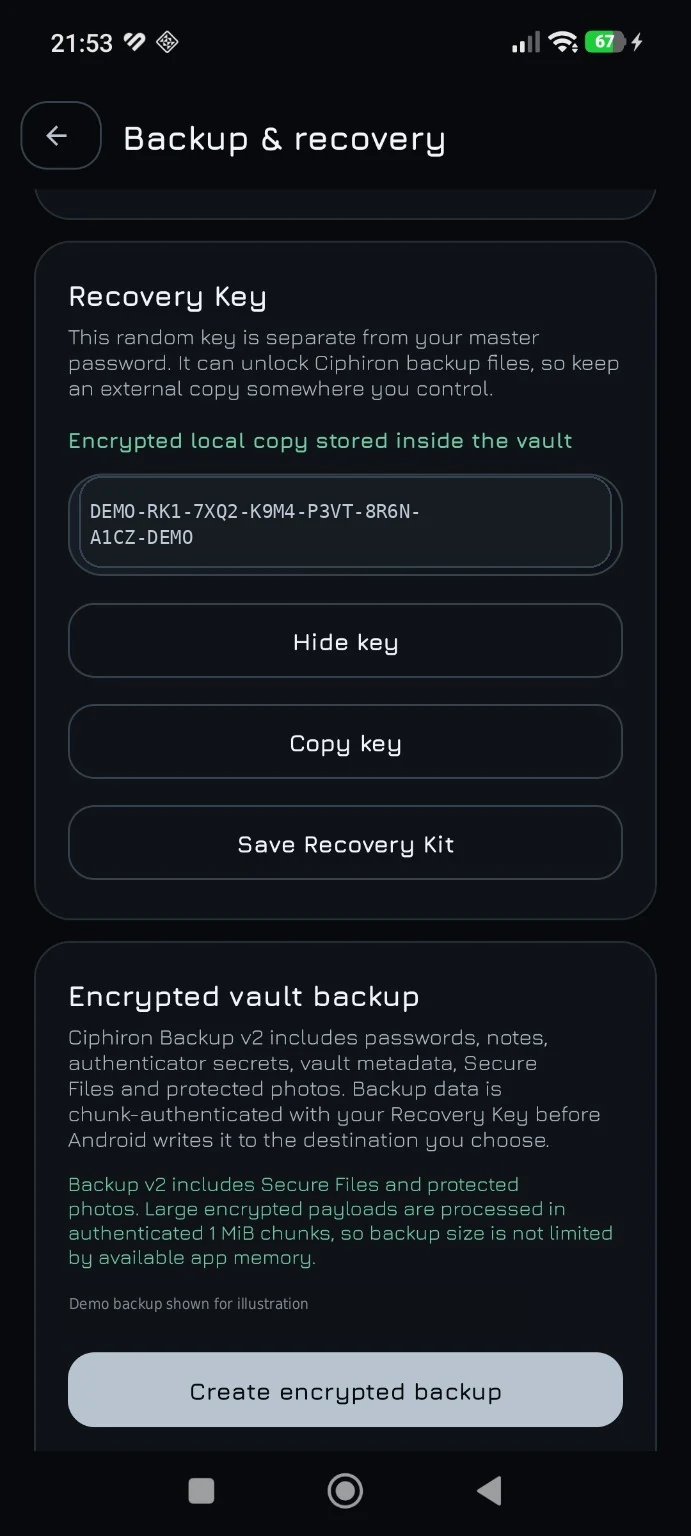
安全な保管庫も、デバイスを紛失・交換・破損したときに復旧できなければ役に立ちません。Ciphironでは、ユーザーが管理する復旧キーを暗号化された保管庫の復旧基盤として使用します。
選択した保存先に、暗号化された保管庫のバックアップを作成します。
必要になる前に、バックアップが正しいことを認証しておきましょう。
緊急事態になる前に復旧訓練を行い、手順に慣れておきましょう。
復旧キーの代わりとなる、開発者が保持する復旧用バックドアはありません。クラウドストレージを保存先に選んだ場合、そのプロバイダーが受け取るのは暗号化されたバックアップファイルであり、保管庫を読み取れる状態のコピーではありません。
Ciphironは、保存中の機密データを保護し、意図しない露出を減らし、ロック解除された保管庫へのアクセスを短時間かつ意図的なものにするよう設計されています。保管庫のロックが解除されている間、すでに完全に侵害されたデバイス上で秘密が守られることを保証するものではありません。
マルウェア、root権限の侵害、または悪意のあるOS環境によって、あらゆるアプリが利用できる保護機能が損なわれる可能性があります。
ロック解除された保管庫を積極的に使用している間、データは必然的にCiphironから利用可能になります。ロックポリシーにより、その時間を短縮できます。
ユーザーが管理する復旧モデルでは、リカバリー Keyと検証済みのバックアップを安全に保管することが非常に重要です。
Ciphiron.comはドキュメントおよび製品インフラストラクチャです。読み取り可能な保管庫が保存される場所ではありません。